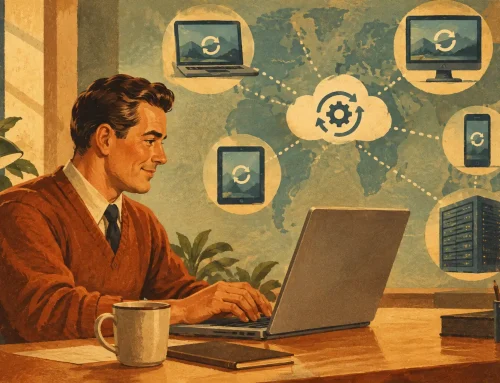
Un aggiornamento non installato, un backup che si interrompe senza avvisare, una casella e-mail configurata a mano sul nuovo PC di un dipendente: sono piccole attività che, sommate, sottraggono tempo e possono fermare un ufficio. L’automazione IT aziendale serve proprio a questo: rendere ripetibili, controllabili e verificabili le operazioni tecniche che non devono dipendere dalla memoria di una persona o da un intervento dell’ultimo minuto.
Per una PMI, uno studio professionale o un’attività con sede a Roma, automatizzare non significa acquistare un software complesso e lasciare che lavori da solo. Significa progettare procedure affidabili per computer Windows e Mac, rete, backup, sicurezza e utenti. L’obiettivo concreto è ridurre gli errori manuali, intervenire prima che un problema diventi un fermo operativo e lasciare al personale il tempo per il proprio lavoro.
Automazione IT aziendale: da dove partire
La domanda corretta non è quale strumento acquistare, ma quali attività creano più ritardi, richieste ricorrenti o rischi. In molte aziende il primo candidato è il backup: deve partire con regolarità, completarsi correttamente, conservare versioni recuperabili e inviare un avviso se qualcosa non funziona. Senza controllo automatico, il backup resta una promessa fino al giorno in cui serve davvero un ripristino.
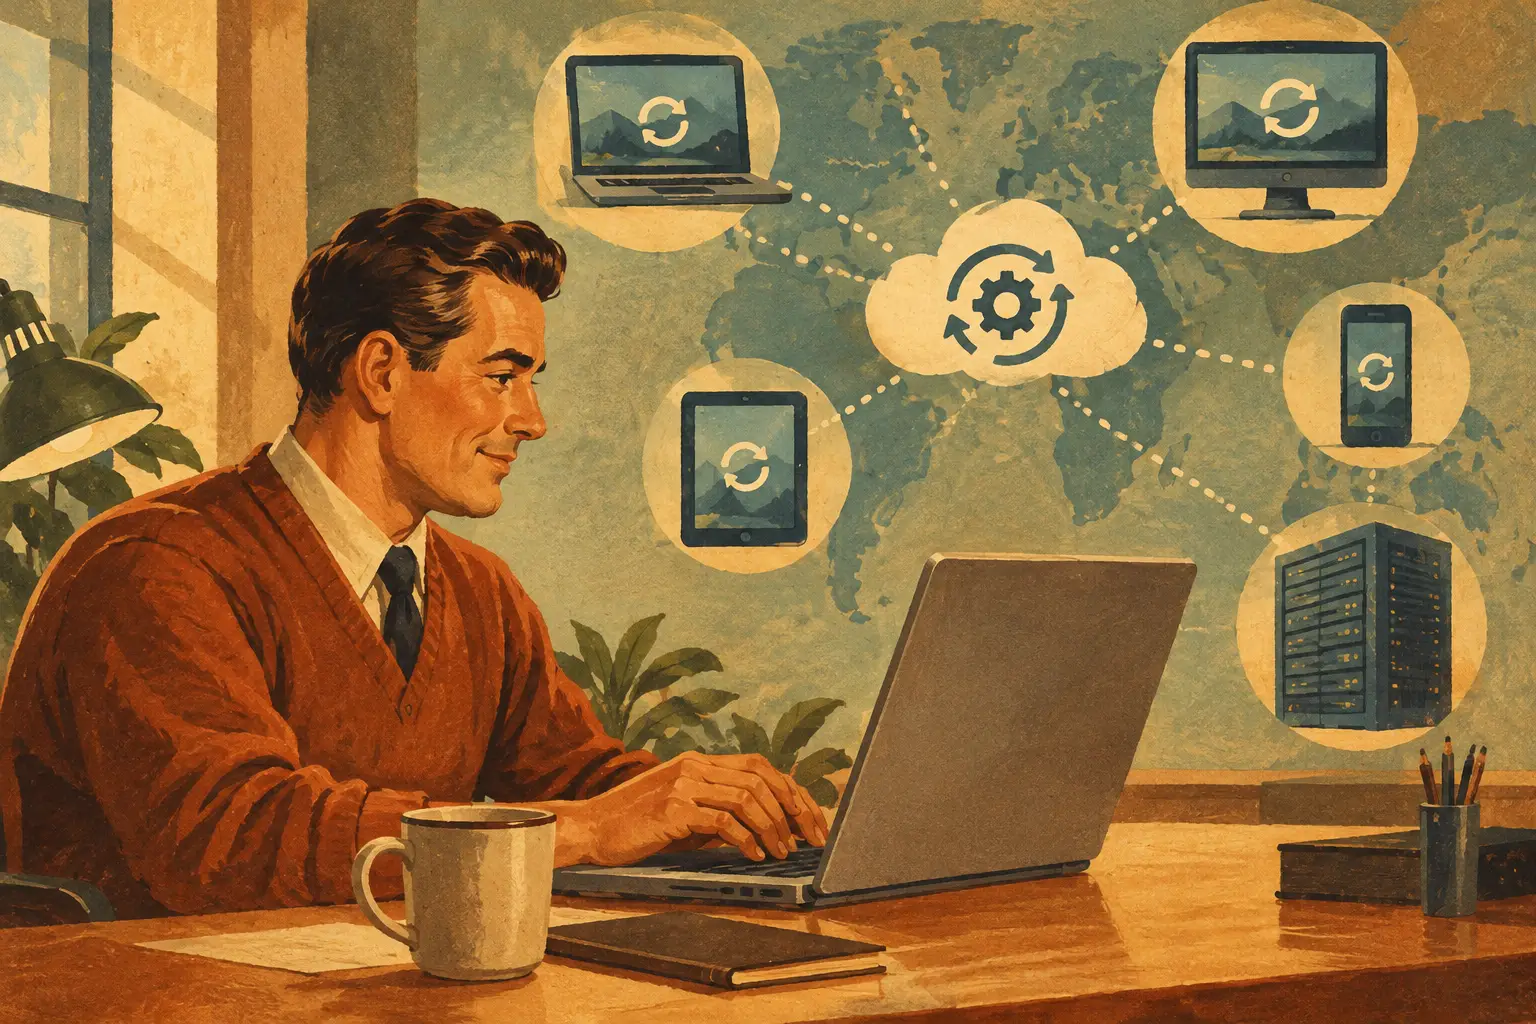
Lo stesso principio vale per aggiornamenti di sistemi operativi, antivirus, applicazioni e firmware di firewall, switch, access point e NAS. Rimandare queste operazioni per evitare disagi è comprensibile, ma espone computer e rete a vulnerabilità note. Una pianificazione ben fatta permette di distribuire gli aggiornamenti in finestre concordate, verificare l’esito e gestire eventuali eccezioni senza bloccare l’attività durante l’orario di lavoro.
Prima di automatizzare, è utile rilevare l’infrastruttura esistente. Quanti dispositivi sono collegati? Quali sistemi operativi utilizzano? Dove risiedono dati e applicativi? Chi può accedere da remoto? Sono presenti NAS QNAP, firewall Zyxel, apparati Netgear o Wi-Fi aziendale da monitorare? Una mappa aggiornata evita di creare regole generiche che funzionano solo su una parte dell’ambiente.
Le attività che producono risultati immediati
Le automazioni più utili sono spesso quelle meno visibili per l’utente finale. Un sistema di monitoraggio può rilevare un disco in degrado, lo spazio insufficiente sul NAS, un servizio non raggiungibile, una connessione Internet instabile o un dispositivo di rete offline. Invece di accorgersi del problema quando un collaboratore non riesce più a lavorare, il reparto IT riceve una segnalazione e può verificare la causa.
Anche la gestione degli utenti merita attenzione. Quando entra una nuova risorsa, la configurazione di account, e-mail, cartelle condivise, VPN, stampanti e criteri di sicurezza richiede passaggi ripetitivi. Definire un processo standard riduce le dimenticanze e accelera l’operatività. Al contrario, quando un dipendente lascia l’azienda, una procedura automatizzata aiuta a disabilitare gli accessi, trasferire le informazioni necessarie e tutelare i dati aziendali.
Un’altra area concreta è la manutenzione ordinaria delle postazioni. Pulizia di file temporanei, controllo dello spazio disco, verifica della protezione endpoint, aggiornamento dei software gestiti e raccolta di informazioni diagnostiche possono essere eseguiti secondo regole predefinite. Non elimina la necessità di un tecnico, ma permette al tecnico di concentrarsi sui casi che richiedono analisi e decisioni.
Non tutto va automatizzato nello stesso modo
L’automazione è efficace quando la procedura è chiara e l’eccezione è gestibile. Se un processo è confuso, poco documentato o diverso per ogni utente, automatizzarlo troppo presto rischia di rendere più veloce un errore. Prima si definisce lo standard, poi si stabiliscono controlli, autorizzazioni e modalità di ripristino.
Gli aggiornamenti, per esempio, non vanno distribuiti indiscriminatamente su tutti i dispositivi. Un gestionale datato, un software professionale o un driver particolare potrebbero richiedere verifiche preventive. In questi casi conviene procedere per gruppi: prima una postazione pilota, poi un reparto ristretto, infine la distribuzione più ampia. È un approccio meno immediato, ma evita di trasformare un aggiornamento ordinario in un’interruzione diffusa.
Anche gli avvisi devono essere calibrati. Ricevere una notifica per ogni evento minore porta a ignorare le notifiche davvero importanti. Un buon sistema distingue tra informazioni, anomalie da controllare e criticità che richiedono un intervento tempestivo. La qualità dell’automazione non si misura dal numero di messaggi inviati, ma dalla capacità di far emergere il problema giusto al momento giusto.
Backup automatico non significa backup verificato
Molte aziende hanno una copia automatica dei dati, ma non controllano se sia leggibile, completa e ripristinabile. È una differenza sostanziale. Un backup utile deve prevedere almeno la verifica dell’esito, una conservazione coerente con le esigenze aziendali e test periodici di ripristino su file, cartelle o sistemi.
La regola pratica è avere copie separate dai dati di produzione e, quando opportuno, una copia esterna alla sede. Un NAS può essere una componente centrale della strategia, ma non dovrebbe essere l’unico punto di conservazione. Se un evento colpisce ufficio, rete o dispositivo locale, una copia isolata o remota può fare la differenza tra un inconveniente e giorni di inattività.
Nella scelta delle politiche di backup conta anche il tipo di dato. I documenti contabili, i progetti tecnici, gli archivi e-mail e le cartelle condivise possono avere esigenze diverse per frequenza, tempi di conservazione e priorità di recupero. Automatizzare senza classificare i dati produce spesso costi inutili o, peggio, recuperi troppo lenti quando serve ripartire.
Sicurezza, accessi e GDPR: l’automazione deve lasciare traccia
Un’infrastruttura con account personali, autenticazione forte, regole di accesso e registri consultabili è più semplice da gestire e da proteggere. L’automazione può applicare criteri minimi alle nuove postazioni, verificare la presenza di protezioni attive, segnalare credenziali a rischio o accessi insoliti e controllare lo stato degli aggiornamenti.
Questo non sostituisce una valutazione GDPR né trasferisce la responsabilità a un programma. Aiuta però a rendere continuative attività che altrimenti verrebbero svolte solo dopo un problema. La protezione dei dati richiede ruoli chiari, autorizzazioni proporzionate, dispositivi configurati in modo coerente e procedure note anche in caso di smarrimento, guasto o cambio del personale.
Particolare attenzione va data al lavoro da remoto. VPN, accesso ai file, posta elettronica e dispositivi personali devono essere gestiti con regole compatibili con il livello di rischio dell’azienda. Consentire l’accesso da qualunque dispositivo può sembrare pratico, ma aumenta le superfici da controllare. In altri casi, limitazioni eccessive rendono il lavoro inefficiente. La soluzione dipende da dati trattati, applicazioni utilizzate e modalità operative reali del team.
Un percorso pratico per introdurre l’automazione
Un progetto efficace può partire da un singolo processo critico, misurando il risultato prima di estenderlo. È preferibile automatizzare bene backup e monitoraggio di pochi sistemi piuttosto che attivare molte regole senza responsabilità, documentazione e controllo.
Un percorso operativo comprende normalmente queste fasi:
- inventario di postazioni, server, NAS, apparati di rete, software e utenti;
- individuazione delle attività ripetitive, dei punti di rischio e dei tempi di fermo più frequenti;
- definizione di regole, finestre operative, avvisi e persone responsabili della verifica;
- test controllato su un gruppo ristretto di dispositivi;
- estensione graduale, documentazione e revisione periodica dei risultati.
La revisione è essenziale perché un’infrastruttura cambia: entrano nuovi collaboratori, cambiano applicativi, aumentano i dati, si aggiungono sedi o postazioni in smart working. Una procedura valida due anni fa potrebbe non proteggere più l’azienda allo stesso modo. Monitorare gli esiti e aggiornare le regole mantiene l’automazione aderente al lavoro quotidiano.
Il valore di un presidio tecnico continuo
Gli strumenti di automazione raccolgono informazioni e svolgono azioni programmate, ma non interpretano da soli le priorità di un’impresa. Una segnalazione su un NAS pieno richiede di capire quali dati archiviare, espandere o spostare. Un aggiornamento fallito richiede una diagnosi. Un accesso anomalo richiede valutazione, non solo una notifica.
Per questo l’automazione funziona al meglio insieme a un’assistenza tecnica che conosca l’ambiente del cliente e possa intervenire da remoto o in sede. MacWin 2005 può affiancare aziende e studi nella configurazione di procedure per manutenzione, backup, networking, sicurezza e continuità operativa su sistemi Apple e Windows.
Il risultato utile non è avere più tecnologia automatica, ma un ufficio in cui le attività ripetitive vengono gestite con ordine, i problemi emergono prima e le persone sanno a chi rivolgersi quando serve una decisione tecnica. Partire dal processo che oggi fa perdere più tempo è spesso il modo più concreto per ottenere il primo miglioramento.