Un allegato aperto in fretta, una password condivisa tra colleghi, un backup che non viene controllato da mesi: nella maggior parte dei casi, un problema di cybersecurity aziendale non inizia con un attacco spettacolare. Inizia da una piccola abitudine operativa che lascia spazio a un errore, a un ransomware o a un accesso non autorizzato.
Per una PMI, uno studio professionale o un ufficio, il danno non riguarda solo i computer bloccati. Significa documenti non disponibili, posta elettronica compromessa, attività ferme, perdita di fiducia da parte di clienti e fornitori, oltre a possibili criticità sul trattamento dei dati personali. La sicurezza informatica deve quindi essere progettata per permettere alle persone di lavorare senza interruzioni, non per aggiungere complessità inutile.
Cybersecurity aziendale: da dove partono i rischi reali
Le minacce più comuni colpiscono anche le realtà piccole, proprio perché spesso dispongono di meno controlli e di risorse IT interne limitate. Il phishing rimane uno dei canali principali: un messaggio che sembra provenire da una banca, da un fornitore o da un collega può indurre l’utente a fornire credenziali, scaricare file dannosi o autorizzare pagamenti non previsti.
Il ransomware è l’altra criticità da gestire con attenzione. Questo tipo di malware cifra file e cartelle, rendendoli inutilizzabili fino al pagamento di un riscatto. Può raggiungere la rete tramite email, software non aggiornato, credenziali rubate o dispositivi collegati senza adeguate protezioni. A volte il blocco coinvolge un solo PC, ma se le cartelle condivise e il NAS sono raggiungibili, l’impatto può estendersi a tutto l’ufficio.
Ci sono poi rischi meno visibili ma altrettanto concreti: account di ex collaboratori ancora attivi, Wi-Fi aziendale aperto o configurato male, computer senza aggiornamenti, accessi remoti esposti su Internet, chiavette USB usate senza controlli e backup presenti solo sullo stesso dispositivo che dovrebbe essere protetto.
Non tutte le aziende hanno bisogno dello stesso livello di tecnologia. Uno studio con cinque postazioni richiede un approccio diverso da un’attività con più sedi, utenti in smart working e server locali. Il punto è individuare i dati, i sistemi e le attività che non possono fermarsi, quindi costruire misure proporzionate al rischio.
Le basi operative di una protezione efficace
Una strategia utile non si basa su un singolo antivirus. La protezione funziona quando più livelli lavorano insieme: persone informate, dispositivi aggiornati, rete controllata, backup affidabili e procedure chiare per intervenire quando qualcosa non va.
Account, password e accessi controllati
Ogni collaboratore dovrebbe utilizzare un account personale, senza credenziali generiche condivise. In questo modo è possibile assegnare i permessi necessari, revocarli rapidamente alla fine di una collaborazione e verificare eventuali anomalie.
Le password devono essere lunghe, diverse per ogni servizio e gestite con criterio. L’autenticazione a più fattori aggiunge una verifica ulteriore tramite app, codice o dispositivo autorizzato: non elimina ogni rischio, ma riduce in modo significativo le conseguenze di una password sottratta.
Vale la pena verificare anche chi può accedere a cartelle amministrative, NAS, posta elettronica, gestionali, pannelli cloud e router. Un utente non deve avere privilegi superiori a quelli necessari per il proprio lavoro. È una regola semplice, ma spesso trascurata nei piccoli uffici dove tutto è stato configurato velocemente nel tempo.
Firewall e rete segmentata
Il firewall è il presidio che controlla il traffico tra rete interna e Internet. Un apparato professionale, configurato e aggiornato correttamente, può filtrare connessioni sospette, bloccare siti dannosi e limitare servizi non necessari esposti verso l’esterno.
La rete non dovrebbe essere un ambiente unico in cui PC, stampanti, telefoni IP, dispositivi personali e Wi-Fi ospiti comunicano liberamente. Separare questi elementi in reti o VLAN distinte limita la propagazione di un problema. Per esempio, un dispositivo ospite infetto non dovrebbe avere alcuna possibilità di raggiungere il computer dell’amministrazione o le cartelle del server.
Anche il Wi-Fi merita attenzione. La rete per visitatori deve essere separata da quella di lavoro, protetta da una password adeguata e gestita con un apparato affidabile. In presenza di uffici con molti dispositivi connessi, una progettazione Wi-Fi corretta migliora insieme sicurezza, stabilità e prestazioni.
Aggiornamenti e protezione endpoint
Sistemi operativi, browser, programmi di posta, software gestionali e firmware degli apparati di rete devono ricevere aggiornamenti regolari. Rimandare gli aggiornamenti per evitare disagi può sembrare prudente, ma lascia aperte vulnerabilità già note e sfruttabili.
Su PC Windows e Mac serve inoltre una protezione endpoint adatta al contesto aziendale, con controllo centralizzato quando il numero dei dispositivi lo rende necessario. L’antivirus è utile, ma non può compensare account amministrativi assegnati a tutti, software obsoleti o utenti senza istruzioni per riconoscere una comunicazione sospetta.
Per gli utenti che lavorano da casa, l’attenzione deve essere maggiore. Il PC aziendale va separato, per quanto possibile, dall’uso familiare; gli accessi a file e applicazioni interne devono passare da soluzioni sicure; il router domestico deve avere firmware aggiornato e password amministrativa diversa da quella predefinita.
Backup: la misura che salva la continuità operativa
Il backup non è la semplice copia di alcuni file su un disco esterno. È la possibilità concreta di ripartire dopo un guasto hardware, un errore umano, un furto o un attacco ransomware. Per essere utile deve essere pianificato, protetto e verificato.
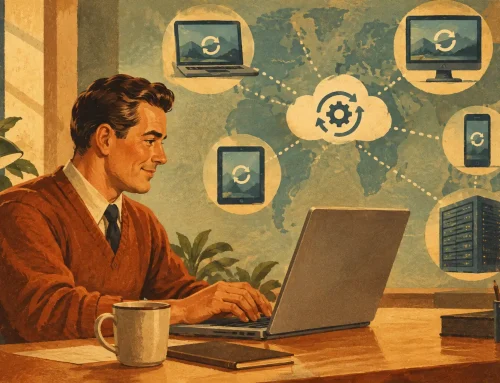
Una configurazione efficace segue il principio 3-2-1: almeno tre copie dei dati, su due supporti differenti, con una copia separata dalla sede o non direttamente raggiungibile dalla rete principale. Questo può includere backup su NAS, copie su disco custodite in sicurezza e replica su cloud, ma la scelta dipende da quantità di dati, tempi di ripristino richiesti e vincoli di riservatezza.
Un NAS QNAP può essere una componente molto valida dell’infrastruttura, purché non venga considerato automaticamente immune da rischi. Se è sempre accessibile con le stesse credenziali della rete e le sue cartelle vengono cifrate, può subire danni insieme ai PC. Servono quindi configurazione degli accessi, aggiornamenti, snapshot dove appropriato, copie esterne e test periodici di ripristino.
Il test è decisivo. Un backup mai ripristinato è solo una speranza. Verificare che un file, una casella di posta o un intero sistema possano tornare operativi entro tempi accettabili permette di correggere i problemi prima di un’emergenza.
Le persone sono parte della difesa
Molti incidenti non derivano da negligenza, ma da fretta, mancanza di informazioni e messaggi costruiti per sembrare credibili. Una breve formazione periodica può cambiare molto: controllare il mittente reale di un’email, diffidare delle urgenze insolite, non inserire password dopo aver seguito un link sospetto e segnalare subito comportamenti anomali.
Le procedure devono essere pratiche. Chi riceve un’email dubbia deve sapere a chi inoltrarla. Chi perde uno smartphone aziendale deve sapere chi avvisare. Chi nota file con estensioni insolite o PC rallentati non deve tentare soluzioni improvvisate, ma isolare il dispositivo e chiedere assistenza.
È utile formalizzare almeno le regole essenziali per posta elettronica, dispositivi mobili, smart working, gestione delle password e accesso ai dati. Oltre a ridurre gli errori, questa documentazione aiuta a dimostrare un approccio responsabile alla protezione dei dati personali in ottica GDPR.
Quando serve un partner IT esterno
La cybersecurity aziendale richiede continuità: controlli una tantum sono utili per individuare criticità, ma non sostituiscono monitoraggio, aggiornamenti e manutenzione. Per molte PMI non è sostenibile avere tutte queste competenze all’interno, soprattutto in presenza di ambienti misti Apple e Windows, NAS, firewall, switch, Wi-Fi e accessi remoti.
Un supporto IT qualificato può iniziare da una verifica concreta dell’infrastruttura: inventario dei dispositivi, controllo degli account, analisi della rete, stato dei backup, aggiornamenti pendenti e punti di esposizione verso Internet. Da qui si definiscono priorità realistiche, evitando sia soluzioni sovradimensionate sia protezioni incomplete.
MacWin 2005 affianca aziende e studi di Roma e provincia nella gestione di reti, firewall, NAS, backup, postazioni Apple e Windows e assistenza remota, con interventi orientati alla continuità del lavoro. L’obiettivo non è aggiungere tecnologia per principio, ma rendere l’infrastruttura più controllabile, sicura e semplice da gestire.
La domanda più utile da porsi non è se un attacco possa colpire anche una piccola attività, ma quanto tempo servirebbe per riprendere a lavorare se accadesse domani. Da quella risposta nasce un piano di sicurezza concreto.